NOTICE 2026-10-19
Source MDLire les En-têtes d’un Email Avant d’Ouvrir une Pièce Jointe
Une méthode simple pour lire le trajet, les délais et les résultats SPF, DKIM et DMARC d’un email avant de traiter sa pièce jointe.
Un email inattendu avec une facture, un devis ou un fichier partagé crée souvent la même tension : il faut décider vite, mais sans donner à la pièce jointe une confiance qu’elle n’a pas encore gagnée. Le nom affiché, l’objet et même l’adresse d’expédition peuvent être imités. Les en-têtes ne rendent pas un message sûr à eux seuls ; ils donnent en revanche un dossier technique utile pour choisir entre poursuivre, isoler ou signaler.
Email Header Analyzer de Tiny Online Tools est une façon pratique de relire ce dossier sans verser le contenu du message dans un service tiers : on colle uniquement le bloc d’en-têtes, et l’analyse se fait dans le navigateur. Le résultat met en ordre le trajet Received, les délais et les verdicts SPF, DKIM et DMARC déjà présents dans le message.
Commencer par préserver le bon élément
Avant toute chose, ne transférez pas le message à la légère : un transfert peut modifier son contexte et ajouter des indices moins utiles que la source. Dans Gmail, ouvrez « Afficher l’original » ; dans Outlook, cherchez les propriétés puis les en-têtes Internet. Copiez ce qui se trouve avant la première ligne vide. Le corps, les images et la pièce jointe ne sont pas nécessaires pour cette première lecture.
Cette séparation est importante. Si vous devez aussi consulter un .eml ou un .msg, l’Email File Viewer ouvre ces formats dans le navigateur, désactive par défaut les images distantes et retire scripts, formulaires et cadres du rendu. C’est une précaution bien plus raisonnable que de double-cliquer sur une archive reçue par surprise.
Lire la route dans le bon sens
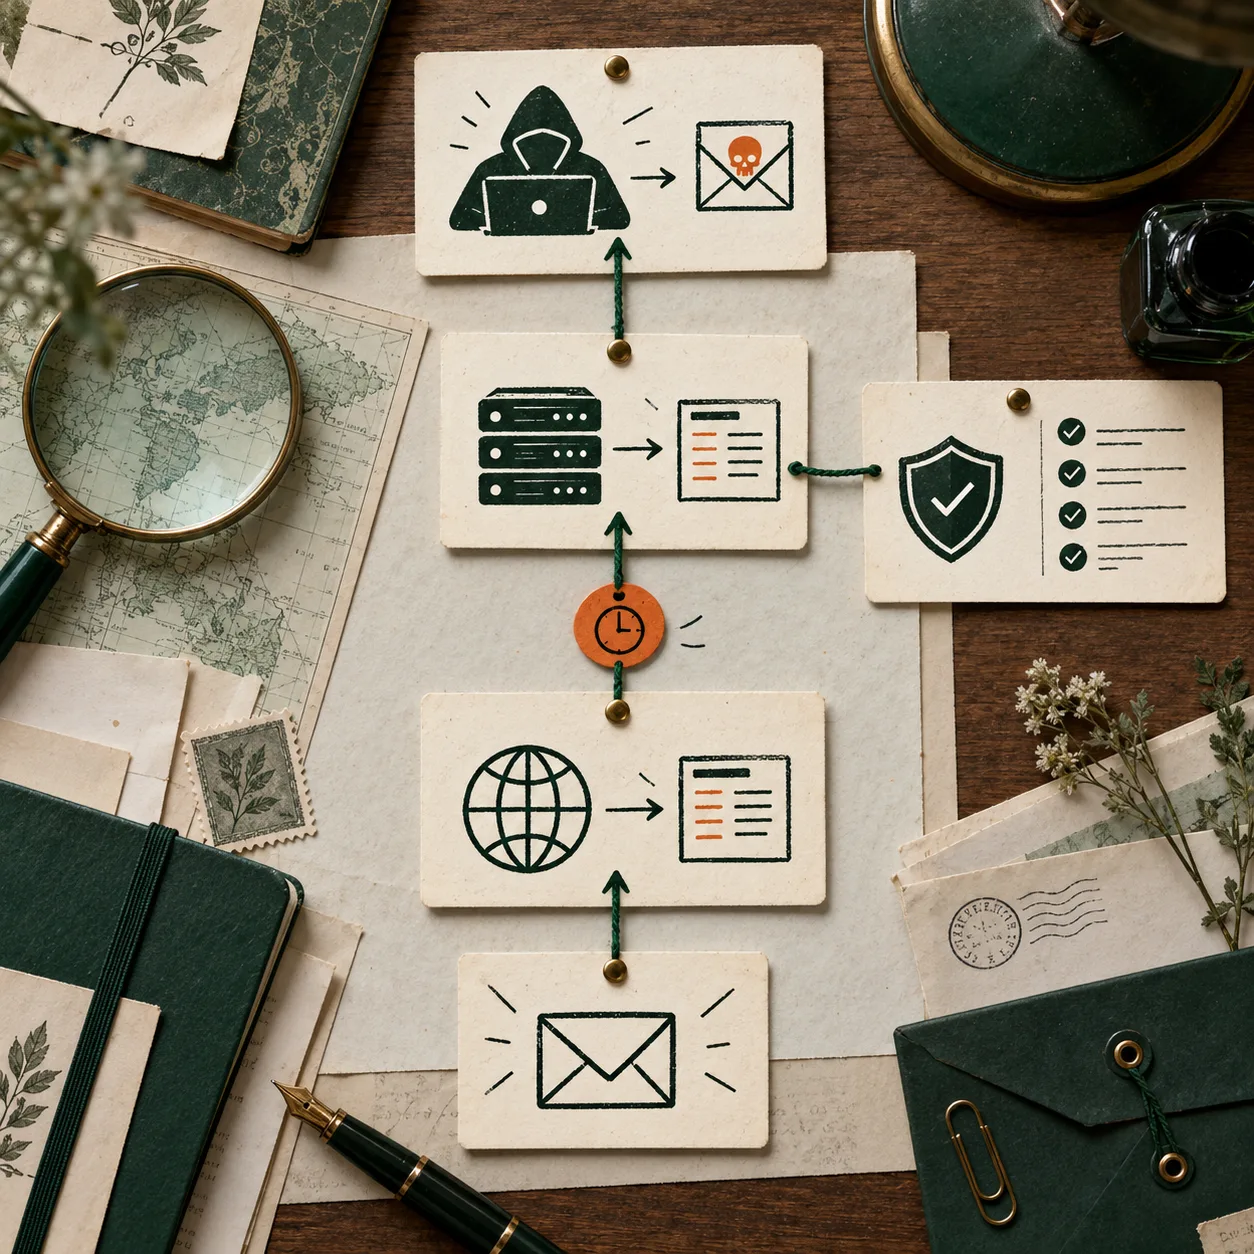
Les lignes Received: sont ajoutées par les serveurs qui prennent le message en charge. Elles sont empilées du plus récent au plus ancien : pour comprendre le trajet, on les lit donc du bas vers le haut. L’outil transforme cette pile dense en relais, hôtes, adresses et horodatages plus faciles à comparer.
Trois questions suffisent pour une première décision :
- Le dernier relais que votre organisation contrôle reconnaît-il le message ?
- Le trajet paraît-il cohérent avec le domaine et le contexte annoncés ?
- Un long délai apparaît-il entre deux relais, ou seulement une petite différence d’horloge ?
Un délai négatif de quelques secondes n’est pas forcément un problème : deux serveurs mal synchronisés peuvent l’expliquer. À l’inverse, une route étrange ne prouve pas automatiquement une fraude. Les lignes les plus fiables sont celles ajoutées par l’infrastructure du destinataire, généralement en haut de la chaîne ; les lignes plus anciennes peuvent avoir été écrites avant l’arrivée chez vous. Cette nuance évite de transformer une lecture technique en verdict hâtif.
Distinguer les résultats d’authentification des promesses
Cherchez ensuite Authentication-Results. C’est ici que l’analyse affiche les résultats SPF, DKIM et DMARC consignés par le serveur receveur. Le point décisif est l’alignement : un spf=pass peut concerner un domaine de rebond sans rapport avec le domaine visible dans From:. DMARC devient réellement utile lorsqu’un mécanisme SPF ou DKIM validé correspond aussi au domaine affiché.
Gardez cependant une limite claire : l’outil lit les résultats déjà écrits dans l’en-tête. Il ne lance pas lui-même une vérification DNS du SPF ou de la clé publique DKIM. C’est une excellente étape de tri locale, pas une expertise complète de réponse à incident. Si l’enjeu est élevé — paiement, changement de RIB, accès à un compte — confirmez le fait par un canal indépendant connu, par exemple le numéro interne déjà enregistré.
Cette logique ressemble à une bonne relecture de données : dans notre guide sur un workflow de revue JSON sans téléversement, la mise en forme rend un contenu lisible, mais ne remplace pas la validation du métier. Ici aussi, la clarté technique améliore la décision ; elle ne la délègue pas à un feu vert automatique.
Poser une règle de décision avant la pièce jointe
Pour une petite équipe, une carte de tri simple est plus fiable qu’un réflexe individuel :
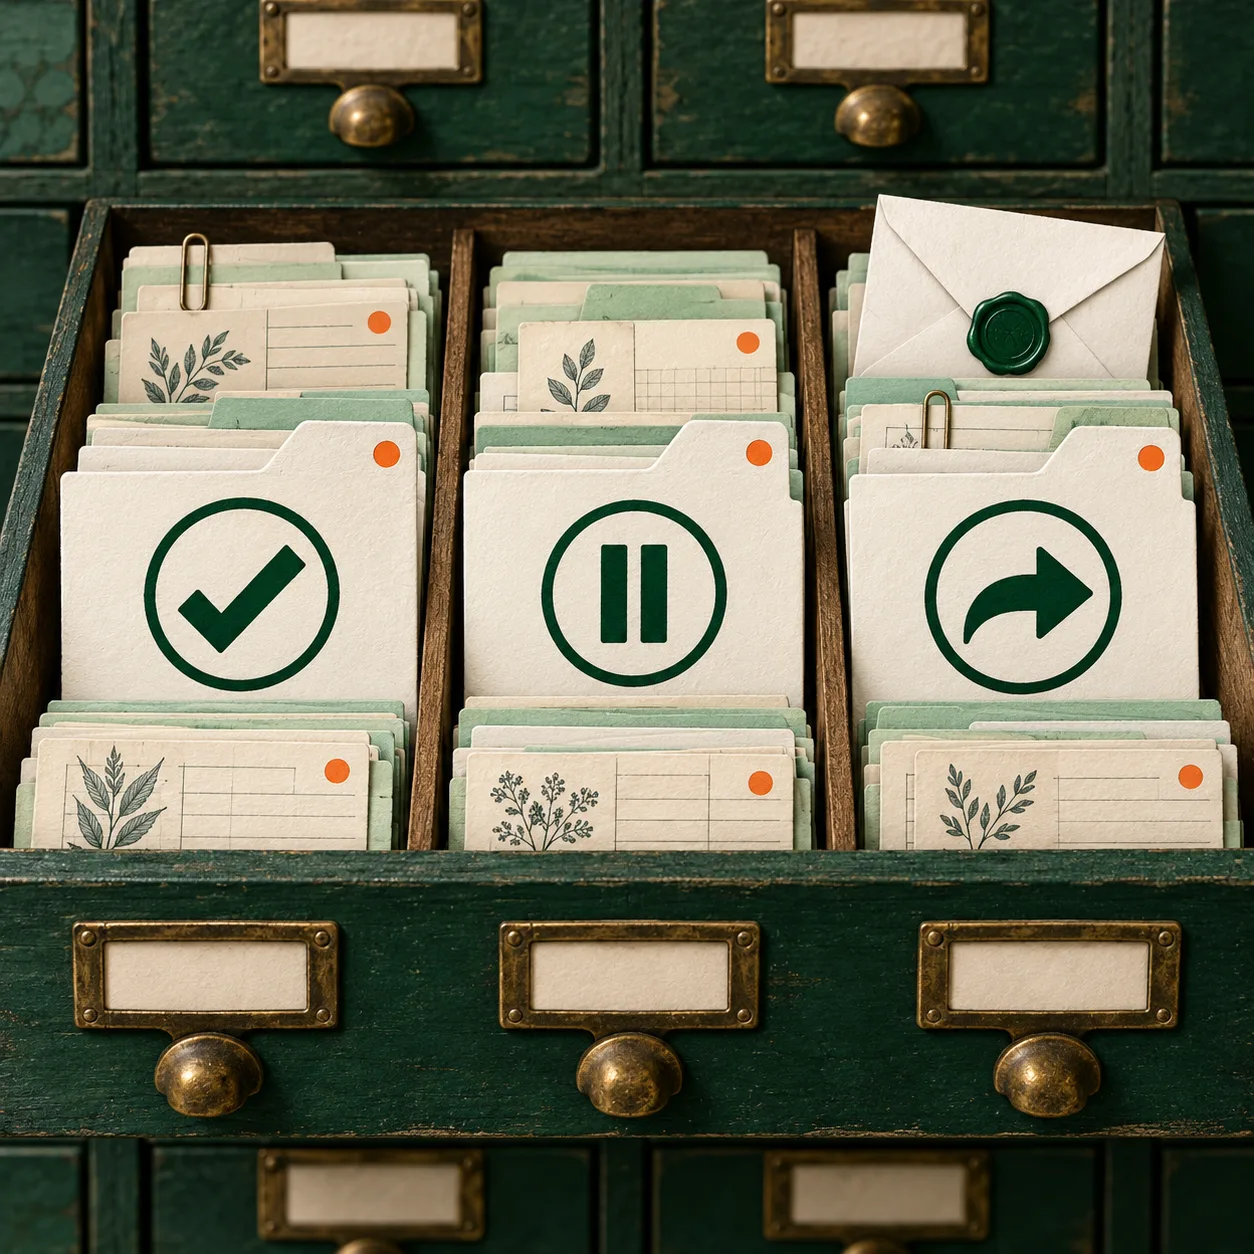
- Poursuivre avec prudence si le contexte attendu, le domaine et les résultats d’authentification concordent. Ouvrez alors la pièce jointe dans l’outil ou l’environnement prévu par l’équipe.
- Mettre en attente si l’expéditeur est inconnu, si le sujet est pressant ou si la route ne colle pas au scénario. Demandez confirmation par un canal séparé.
- Escalader si un message demande un paiement, une modification d’accès, un mot de passe ou un fichier exécutable, surtout si les résultats d’authentification contredisent le domaine visible.
Le même réflexe de préparation vaut pour les fichiers qui sortiront ensuite de votre équipe. Par exemple, avant de partager des visuels avec un prestataire, notre article sur la préparation d’images produit sans installation rappelle qu’un fichier clair et intentionnel réduit les manipulations improvisées. Et si vous devez extraire un lot de documents d’une archive mail légitime, l’Email Attachment Extractor distingue les images intégrées des pièces réellement jointes, signale les doublons et construit une archive avec manifeste.
Conserver une trace minimale et utile
Pour les cas mis en attente, enregistrez le message source, l’heure, le domaine affiché, le motif de blocage et la personne qui a vérifié le contexte. Il ne s’agit pas de bâtir un centre de sécurité : une courte note rend la décision explicable et empêche que le même mail soit ouvert séparément par plusieurs collègues. Cette discipline rejoint une règle simple de test des champs avant une synchronisation Notion–Webflow : on valide un petit échantillon et un résultat observable avant d’étendre une action risquée.
La prochaine fois qu’un message inhabituel arrive, n’ouvrez pas d’abord le fichier. Copiez les en-têtes dans l’Email Header Analyzer, lisez la route depuis le relais le plus ancien, puis comparez les résultats d’authentification au domaine affiché. Vous aurez une décision plus calme, plus documentée et plus facile à partager.